Author's Note
안녕하세요. HL만도 SW Engineering Lab에서 시스템 분석 업무를 담당하고 있는 이용우 책임연구원입니다.
자동차 산업이 소프트웨어 중심 자동차(SDV, Software-Defined Vehicle) 시대로 빠르게 전환되면서 차량의 ‘안전’을 바라보는 관점 역시 크게 변화하고 있습니다. 과거에는 시스템의 예기치 않은 고장(Failure)을 예방하는 기능안전(Functional Safety, ISO 26262)이 핵심이었다면, 이제는 외부 공격(Attack)으로부터 차량을 보호하는 사이버보안(Cybersecurity, ISO/SAE 21434) 역시 동일한 무게를 지니게 되었죠.
흥미로운 사실은 실무 현장에서 기능안전과 사이버보안이 서로 다른 규격과 독립된 조직, 분리된 프로세스로 다루어지는 경우가 많다는 점입니다. 하지만 두 영역이 추구하는 지향점은 결코 다르지 않습니다.
"차량 운행 중 발생할 수 있는 모든 위험(Risk)을 식별하고, 이를 안전한 수준으로 저감한다."
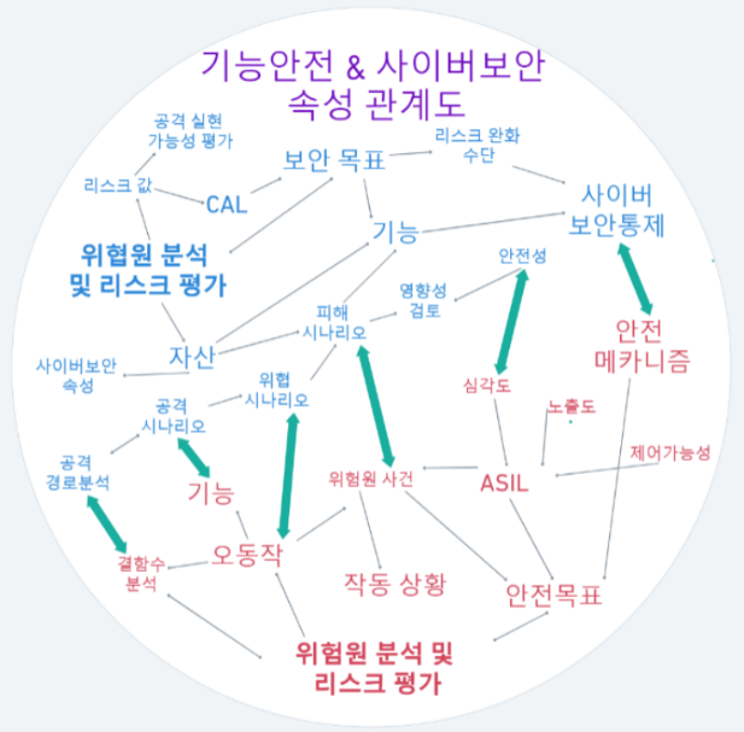
이번 글에서는 기능안전의 HARA(Hazard Analysis and Risk Assessment, 위험 분석 및 위험성 평가)와 사이버보안의 TARA(Threat Analysis and Risk Assessment, 위협 분석 및 위험도 평가)가 실제 현업에서 어떻게 연결되는지 짚어보고, HL만도가 지향하는 ‘통합 위험 관리 프레임워크(Integrated Risk Management Framework)’가 어떤 의미를 갖는지 소개해 드리고자 합니다.
1. 위험은 따로 발생하지 않는다
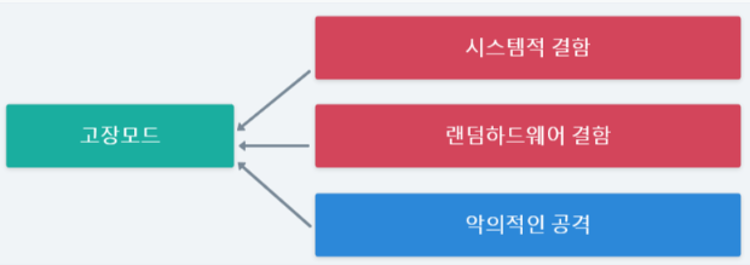
기능안전 엔지니어는 시스템의 의도치 않은 오작동이나 하드웨어 결함으로 인해 발생하는 위험을 분석합니다.
예를 들어,
- 제동 토크가 제어 요구치만큼 생성되지 않는다.
- 차량자세제어(ESC) 기능이 예기치 않게 비활성화된다.
- 운전자의 의도와 다른 비정상적인 가속이 발생한다.
반면 사이버보안 엔지니어는 외부의 악의적인 위협 상황에 주목하죠.
- 차량 통신 데이터가 비인가 경로로 위·변조된다.
- 인증되지 않은 외부 제어기(ECU)가 차량 내부 네트워크에 접근한다.
- 악의적인 조작 명령이 차량 내부에 주입된다.
언뜻 보면 완전히 다른 차원의 이야기처럼 보입니다. 하지만 실제 도로 위를 달리는 차량 관점에서 바라보면 어떨까요?
예를 들어 공격자가 CAN 통신 메시지를 위조하여 제동 제어기를 속였다고 가정해 보겠습니다.
사이버보안 관점에서 이는 명백한 데이터 무결성(Integrity) 침해입니다. 그러나 이로 인해 차량이 의도치 않은 토크를 생성하거나 제동 기능을 상실한다면, 이는 곧바로 기능안전 관점의 치명적인 위험원 사건(Hazardous Event)으로 이어지게 됩니다.
즉, 사이버 공격의 최종 결과는 기능안전 위험으로 표출될 수 있으며, 반대로 기능안전 위험을 막기 위해 추가된 안전 인터페이스는 다시 사이버보안 공격의 대상이 될 수 있습니다.
운전자의 입장에서는 그 원인이 물리적인 반도체 결함이든, 소프트웨어 버그든, 혹은 악의적인 해킹이든 체감하는 결과는 다르지 않습니다. 차가 통제력을 잃는 순간, 위험은 똑같은 사고로 다가오기 때문입니다.
결국 접근 방식의 차이일 뿐, 기능안전과 사이버보안은 “이 시스템이 차량과 탑승자에게 위험을 초래할 수 있는가?”라는 동일한 본질적 질문에 답해야 합니다. 원인을 보느냐, 공격 경로를 보느냐의 차이일 뿐 두 영역 모두 차량의 위험을 총체적으로 통제하는 하나의 활동인 셈입니다.
💡 Editor's Tip
고장(Failure)과 공격(Attack)의 차이
- 기능안전 : 의도되지 않은 우발적 시스템 고장에 대응
- 사이버보안 : 의도적으로 가해지는 악의적 공격에 대응
공통점 : 원인과 상관없이 최종 결과는 차량과 운전자의 안전 위험으로 직결 → 따라서 현대 SDV 환경에서는 두 분석을 분리하지 않고 통합적으로 조망해야 함.
2. HARA와 TARA는 생각보다 많은 정보를 공유한다
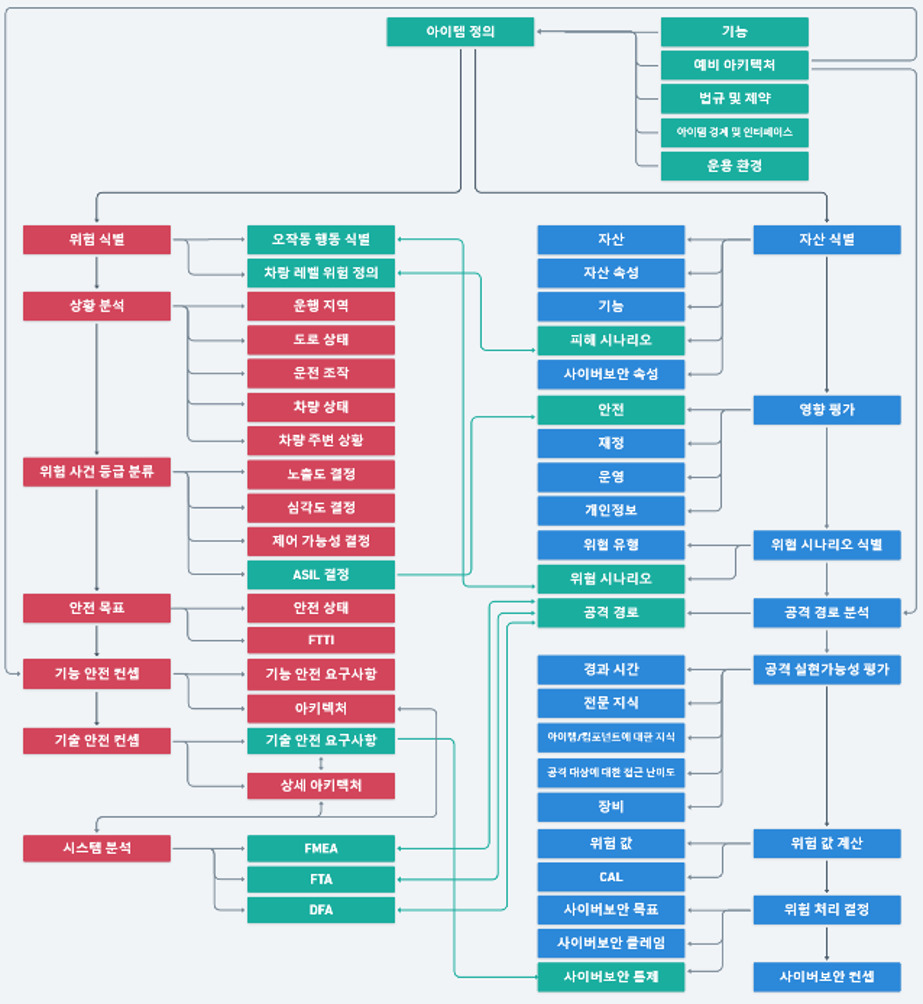
기능안전과 사이버보안 활동은 실무에서 보통 별도 전담 조직이 수행하곤 합니다. 하지만 두 분석을 시작하기 위해 정의해야 하는 입력물(Input Data)을 살펴보면 놀라울 정도로 많은 교집합을 갖고 있습니다.
① 시스템 경계(System Boundary) : 시스템의 책임 범위를 어디까지 둘 것인가?
제동 시스템을 예로 들면
- Wheel Speed Sensor
- Brake ECU
- Motor Inverter
- Vehicle Network
등의 물리적 ∙ 논리적 경계를 명확히 해야 합니다.
② 인터페이스(Interface) : 시스템이 외부와 어떤 정보를 주고받는가?
예를 들면
- CAN
- Ethernet
- Sensor Signal
- Diagnostic Channel
등이 있습니다.
HARA에서는 기능 영향성을 파악하기 위해, TARA에서는 공격 경로(Attack Path)를 식별하기 위해 필수적으로 요구되는 정보입니다.
③ 운영 환경 시나리오(Operational Scenario) : 시스템이 어떤 주행 환경에서 동작하는가?
- 고속도로
- 저마찰 노면
- 악천후
- 자율주행 활성화 상태
등의 운용 환경에 대한 정의는 기능안전에서는 위험 노출도(Exposure) 평가에, 사이버보안에서는 공격 가능성(Attack Feasibility)을 가늠하는 핵심 기준이 됩니다.
④ 기능 정의 (Function) : 시스템이 궁극적으로 어떤 제어를 수행하는가?
- 제동
- 조향
- 차체자세제어
- 회생 제동
등 사양에 대한 정의는 HARA와 TARA 양쪽 모두의 출발점이 됩니다.
이처럼 분석의 기초 입력물만 보더라도 상당 부분을 공통화할 수 있습니다. 다만 동일한 시스템을 서로 다른 각도에서 바라본다는 차이가 존재할 뿐이죠.
기존의 HARA가 ‘기능(Function)’을 중심에 두고 차량 제어 기능이 비정상적으로 동작하는 상황을 분석한다면, TARA는 데이터와 제어기 같은 ‘자산(Asset)’을 중심에 두고 휠 속도 데이터나 횡가속도 신호, 모터 토크 요구량 등을 보호 대상으로 정의합니다.
하지만 실제 개발 단계에서는 기능과 자산이 동전의 양면처럼 맞물려 있습니다.
예를 들어 횡가속도(Lateral Acceleration) 신호는 단순한 데이터 자산에 그치지 않습니다. 이 신호가 변조되거나 손실되면 차체자세안정 기능 자체가 정상적으로 동작할 수 없게 되죠.
반대로 시스템의 자세 안정 기능을 완성하기 위해서는 횡가속도 신호의 무결성이 사전에 반드시 확보되어야 합니다.
결국 기능을 분석하다 보면 지켜야 할 자산(Asset)이 보이고, 자산을 파고들다 보면 구현해야 할 안전기능이 드러나게 됩니다. HL만도가 통합 프레임워크를 제안하게 된 근본적인 이유도 바로 이 상호연결성에 있습니다.
3. TARA와 HARA를 따로 수행하면 생기는 문제
실제 개발 현장에서는 종종 아쉬운 상황이 발생하곤 합니다. 기능안전팀은 HARA를 수행하고, 사이버보안팀은 TARA 분석을 마쳤지만, 정작 두 산출물이 유기적으로 연결되지 못한 채 각자의 문서로 남는 경우입니다.
그 결과 다음과 같은 엔지니어링 병목이 발생할 수 있습니다.
- 동일한 위험 요소의 중복 분석에 따른 리소스 낭비
- 시스템 경계와 인터페이스 정보의 상호 연계 누락 및 사각지대 발생
- 안전과 보안 영역에서 각각 요구되는 중복∙유사 개발 활동의 증가
- 제어 사양 변경 시 두 도메인 간 설계 일관성 및 정합성 부족
특히 소프트웨어 기능이 무선(OTA)으로 빈번하게 추가되고 차량 E/E 아키텍처가 급변하는 SDV 환경에서는 이러한 단절이 치명적인 개발 지연과 비용 손실로 직결됩니다. 분석 결과 간의 정합성이 확보되지 않으면 하나의 시스템을 서로 다른 관점에서 불필요하게 반복 검토해야 하고, 심한 경우 안전 설계와 보안 설계가 서로 충돌하는 상황마저 초래할 수 있습니다.
HL만도는 이러한 한계를 극복하기 위해, 개발 초기부터 두 영역을 하나로 관통하는 ‘통합 위험 관리 프레임워크(Integrated Risk Management Framework)’가 반드시 필요하다고 판단했습니다.
4. 보안 기능이 안전 메커니즘이 될 수 있다
통합 분석 방법론을 적용할 때 가장 주목할 만한 부분은 보안 기능과 안전 메커니즘 간의 상호작용입니다. 차량 내부 네트워크 통신 보호를 위해 널리 쓰이는 SecOC(Secure Onboard Communication) 기능을 예로 들어보겠습니다.
SecOC는 AUTOSAR[1] 표준 기반으로 메시지의 인증(Authentication)과 무결성(Integrity)을 검증하는 대표적인 보안 제어 수단입니다.
[사이버보안 관점]
- 메시지 위∙변조 방지
- 인증되지 않은 메시지 차단
을 위한 보안 통제(Security Control)입니다.
[기능안전 관점]
휠 스피드나 횡가속도 신호가 왜곡되는 위험을 사전에 효과적으로 방어함으로써
- 의도하지 않은 급가속
- 차량 자세 불안정
- 제동 성능 저하
등의 위험 발생 가능성을 감소시키는 훌륭한 안전 메커니즘(Safety Mechanism) 역할을 동시에 수행하게 됩니다.
즉, 하나의 보안 통제 기술이 기능안전 관점의 핵심 메커니즘(Safety Mechanism)으로 기능하는 셈입니다. 그렇다면 역으로 “SecOC 기능 자체가 오동작한다면 어떻게 될까?”라는 질문을 던져볼 필요가 있습니다.
이 순간, 보안 제어 수단이었던 SecOC는 다시 기능안전의 새로운 분석 대상 아이템으로 전환됩니다.
- SecOC 모듈에 고장이 발생했을 때 유발되는 차량 위험은 무엇인가?
- 암호화 연산 지연이나 인증 실패 결함을 시스템이 제시간에 검출해낼 수 있는가?
- 이로 인해 상위 안전 목표(Safety Goal)의 결함 허용 시간 간격(FTTI, Fault Tolerant Time Interval)이 침해받지는 않는가?
결국 보안 통제 기능은 새로운 안전 분석의 대상이 되고, 반대로 안전 메커니즘 역시 사이버보안 관점의 공격 검토 대상이 되는 재귀적(Recursive) 검증 관계가 형성됩니다. 안전과 보안이 개별 활동으로 머무를 수 없는 이유가 바로 여기에 있습니다.
[1] AUTOSAR(AUTomotive Open System ARchitecture): 글로벌 완성차 제조사 및 부품사들이 공동 개발한 개방형 차량용 전장 소프트웨어 표준 플랫폼. 하드웨어와 응용 소프트웨어를 계층화하여 SW의 재사용성과 이식성을 높이며, 본문에 언급된 SecOC(보안 통신), 진단, 통신 스택 등의 표준 기술 사양을 정의합니다.
5. 위험 분석도 PDCA처럼 연결되어야 한다
기능안전과 사이버보안은 종종 서로 다른 보고서와 개별 검토 회의로 관리되곤 합니다.
하지만 시스템의 진정한 안전성은 위험 분석이 단일한 생명주기(Lifecycle) 루프 안에서 유기적으로 맞물려 돌아갈 때 가장 큰 효과를 얻을 수 있습니다.
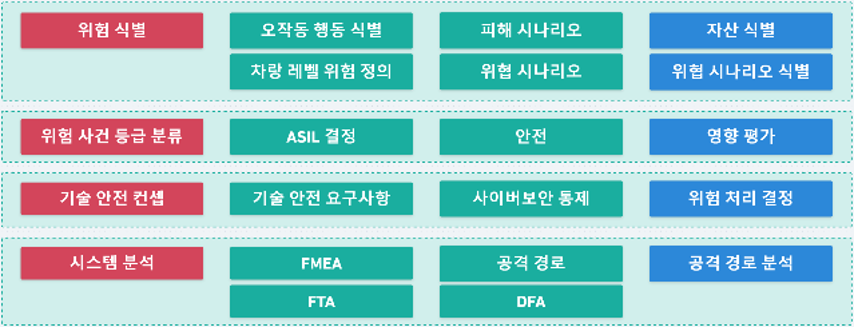
HL만도가 제안하는 통합 프레임워크는 다음과 같은 흐름을 지향합니다.
[통합 위험 관리 프레임워크 프로세스 흐름]
아이템 정의 → 자산 및 기능 식별 → HARA/TARA 수행 → 위험 평가 → 완화 대책 도출 → 신규 기능 재분석 → 통합 위험 관리
이 과정에서 안전 메커니즘과 보안 통제 기능은 서로 영향을 주고받으며 시스템의 안전성과 무결성을 균형 있게 끌어올립니다. 우리가 추구하는 본질은 단순히 표준 문서를 만족시키는 컴플라이언스가 아닙니다. 어디까지나 “실제 도로 위에서 차량이 운용되는 전 생애주기 동안 발생 가능한 위험을 최소화하는 것"입니다.
특히 OTA 업데이트, 서비스 지향 아키텍처(SOA), 차량과 클라우드가 실시간으로 연동되는 SDV 환경에서는 새로운 기능과 통신 채널이 끊임없이 추가됩니다. 따라서 위험 분석 역시 개발 단계 초기에 한 번 수행하고 끝나는 정적 문서가 아니라, 아키텍처의 진화에 따라 지속적으로 갱신되는 유기적인 체계가 되어야 합니다. 이것이 바로 HL만도가 ‘지속 가능한 통합 위험 관리 프레임워크’를 현업에 정착시켜 나가는 본질적인 지향점입니다.
마무리하며
기능안전과 사이버보안은 오랫동안 서로 다른 전문 분야로 인식되어 왔습니다. 하지만 네트워크중심의 SDV 아키텍처는 이제 두 영역을 하나의 통합된 시선으로 다룰 것을 요구하고 있습니다.
HARA와 TARA는 분석 기법의 명칭만 다를 뿐, 동일한 차량 시스템을 대상으로 많은 데이터와 결론을 공유합니다. 보안 통제와 안전 메커니즘은 서로를 보완하는 단단한 톱니바퀴이며, 한쪽의 결과물은 필연적으로 상대 영역의 새로운 입력물이 됩니다.
자율주행과 커넥티비티 기술이 고도화될수록 모빌리티가 마주할 위험은 더욱 복합적인 양상을 띨것입니다. HL만도는 기능안전과 사이버보안의 유기적 결합을 넘어, 향후 FMEA, FTA, 그리고 심층 공격 경로 분석(Attack Path Analysis)에 이르기까지 차량 개발 전 과정을 관통하는 통합 시스템 분석 프레임워크로 기술 경쟁력을 지속 발전시켜 나가겠습니다.


